"Vem som helst kan väl boka?" — om trygghet i ett system utan konton
Den vanligaste invändningen mot vaschego är också den bästa: om resurssidan är öppen och ingen loggar in — vad hindrar fel person från att boka? Frågan förtjänar ett riktigt svar. Här är vårt: åtkomstnivåer per resurs, från öppen till BankID, byggda så att skyddet sitter i systemet och inte i gränssnittet.
Vår grundidé har varit densamma från början: den som ska använda en gemensam resurs ska inte behöva en app, ett konto eller ett lösenord. Skanna koden vid resursen, se om det är ledigt, ta passet. Det är därför tjänsten fungerar för alla i en förening eller på en arbetsplats — även för den som aldrig skulle installera ännu en app.
Men den idén väcker en helt rimlig fråga: om sidan är öppen och ingen loggar in — vad hindrar då fel person från att boka? Vad händer om någon utomstående hittar länken? Och om en resurs sitter bakom en låst dörr med digital nyckel — kan någon boka sig till ett inbrott?
Vi vill vara ärliga: det där är inte skeptikerns paranoia. Det är precis de frågor man ska ställa till ett system som vårt, och de har format det vi byggt den senaste tiden. Här är svaret, inklusive det vi inte löser.
Skyddet ska sitta i systemet — inte i gränssnittet
En princip först, för den tekniskt nyfikne: allt skydd vi beskriver nedan kontrolleras på servern, i själva bokningsögonblicket. Det finns ingen "dold" sida som bara är svår att hitta, och inget som en kunnig person kan klicka sig förbi. Läsbara adresser går att gissa — det vet vi — så tryggheten får aldrig hänga på att en länk är hemlig. Den hänger på vad länken låter dig göra.
Organisationen väljer skyddsnivå — per resurs
Det nya är att varje resurs nu har en åtkomstnivå, och att organisationen väljer den själv:
Fyra nivåer — organisationen väljer per resurs, och kan välja olika för tvättstugan och gästlägenheten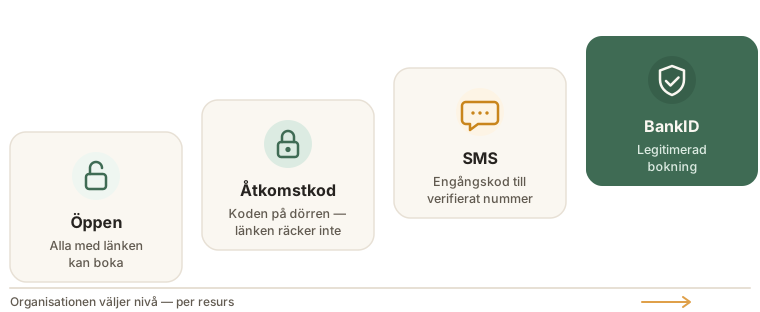
Öppen. Som idag: alla med länken kan boka. Det här är fortfarande rätt val för många resurser — en tvättstuga med vanligt lås, ett bollförråd, en anslagstavla av pass. Risken är låg, och varje tröskel kostar användning. Vi vill inte låtsas att all delning behöver skydd.
Åtkomstkod. Styrelsen sätter en kod och delar den där bara rätt personer ser den — på anslaget vid resursen eller i medlemsutskicket. Utan koden går det inte att boka, köa eller ta pass; länken ensam räcker aldrig. Koden byts när som helst, och hos oss lagras den aldrig i klartext — bara ett kryptografiskt fingeravtryck. Det är samma mentala modell som portkoden: enkel, begriplig, och tillräcklig för det mesta.
SMS-verifiering. För resurser där man vill veta att bokaren går att nå på riktigt: bokningen kräver en engångskod som skickas till bokarens mobilnummer, och numret sparas på bokningen. Ett telefonnummer är ingen legitimation — men det är spårbart, och det avskräcker: ingen bokar okynne från sitt eget nummer.
 BankID. För de mest känsliga resurserna — gästlägenheten, festlokalen med digital nyckel — bygger vi legitimerad bokning. Du legitimerar dig i din egen BankID-app, precis som hos apoteket; inget konto skapas hos oss. Flödet är byggt och fungerar i BankID:s testmiljö; det som återstår före skarp drift är avtalsdelen, så vi lovar inget datum. Men riktningen är bestämd.
Vad vi sparar — och vad vi vägrar spara
Trygghet åt ena hållet får inte bli övervakning åt det andra. Så här ser reglerna ut, och de gäller systemet självt, inte bara vår goda vilja:
- Verifierade uppgifter syns bara för administratörer. Grannarna ser aldrig ett verifierat namn eller nummer — de ser bara det bokaren själv angett, till exempel ett lägenhetsnummer.
- Vi vet vem det var i 90 dagar — sedan vet ingen, inte ens vi. Verifierade namn och nummer raderas automatiskt 90 dagar efter passet. Händer något finns spårbarhet när den behövs; annars försvinner den.
- Personnummer sparas aldrig. Vid BankID-legitimering behåller vi namnet och en teknisk engångsnyckel som inte går att räkna tillbaka till personnumret.
- En låst dörr får aldrig vara helt öppen. En resurs med digital nyckel kan inte ställas på öppen nivå — systemet vägrar, det är en regel i plattformen och inte en rekommendation. Och en digital nyckel gäller bara bokningens tidsfönster, kräver e-postadress och loggas.
En sak till: organisationens sida med resurslistan är numera avstängd som standard. Vill ni ha en publik katalog slår ni på den själva — annars nås resurserna bara via QR-koden vid resursen eller direktlänken ni själva delat.
Och om ni inte vill att sidan ska synas alls?
Åtkomstnivåerna ovan styr vem som får göra något. Sedan den här artikeln först skrevs har vi kompletterat med två lägen som styr vad utomstående ser över huvud taget:
Visningsläge. Sidan visar bara läget — Ledigt eller Upptaget — utan några knappar för utomstående, och utan att visa vem som bokat: namnen stryks ur svaret redan på servern. Rätt läge när organisationen sköter bokningarna själv men alla ska kunna se schemat, som idrottshallen kansliet fördelar.
Intern. Sidan visas inte alls för den som inte är inloggad i organisationen — utomstående möter en inloggningsgrind, och inte ens resursens namn lämnar servern. För styrelsens förråd och annat som inte angår omvärlden.
Tillsammans med nivåerna blir det en trappa från helt öppet till helt stängt — vald per resurs och ändringsbar när som helst. Vi har samlat hela bilden på en egen sida: Synlighet & kontroll.
Det vi inte löser — och inte låtsas lösa
Vi lovade att inte sopa något under mattan, så:
- En delad kod kan spridas. Den som fått koden kan ge den vidare, precis som en portkod. Motmedlet är detsamma som för portkoden: byt den, det tar en minut. Vill ni ha starkare garanti än så är det SMS- eller BankID-nivån som gäller.
- Ett telefonnummer är inte en identitet. SMS-nivån ger spårbarhet och avskräckning, inte juridisk visshet. Vi presenterar den inte som mer än den är.
- Öppen nivå är öppen på riktigt. Väljer ni den — vilket ofta är rätt — så gäller det. Systemet varnar inte i onödan, men det låtsas heller inte skydda det ni valt att inte skydda.
- Inget system ersätter grannsämja. Det mesta "missbruket" i delade resurser är inte inbrottstjuvar utan vardagsfriktion — pass som inte släpps, saker som inte lämnas tillbaka. Där hjälper synlighet och tydliga regler mer än lås, och det är fortfarande kärnan i vad vi gör.
Om du sitter i en styrelse och tvekar
Vi förstår tvekan — ni ansvarar för både medlemmarnas trygghet och deras persondata, och "en öppen webbsida" låter som motsatsen till båda. Vårt ärliga svar är att öppenheten och skyddet inte är samma ratt: sidan kan vara enkel att nå och samtidigt omöjlig att missbruka anonymt. Nivåerna finns för att ni ska kunna vrida den ratten olika för tvättstugan och gästlägenheten — och ändra er när verkligheten visar något annat.
Har ni frågor vi inte besvarat här — ställ dem. Skeptikerna gör den här produkten bättre, och vi vill gärna ha fler.